Ransomware คืออะไร? สัญญาณเตือน วิธีป้องกัน และสิ่งที่ต้องทำเมื่อโดน

สารบัญเนื้อหา12 หัวข้อ · อ่าน 10 นาที
Key Takeaways
- มัลแวร์ที่ล็อกไฟล์แล้วเรียกค่าไถ่ Ransomware คือมัลแวร์ที่เข้ารหัสไฟล์หรือระบบจนใช้งานไม่ได้ แล้วเรียกเงินแลกกุญแจถอดรหัส หลายกลุ่มขโมยข้อมูลไปขู่เปิดเผยซ้ำ
- ทางเข้าหลักคืออีเมล ฟิชชิง และรหัสผ่าน รายงาน Sophos 2026 พบว่าอีเมลอันตรายเป็นต้นเหตุ 26% ฟิชชิง 24% บัญชีที่รหัสผ่านหลุด 23% และช่องโหว่ที่ไม่ได้อุด 18%
- ข้อมูลส่วนบุคคลถูกเข้ารหัสอาจต้องแจ้ง สคส. ถ้า Ransomware ทำให้ข้อมูลส่วนบุคคลรั่วหรือใช้งานไม่ได้และมีความเสี่ยงต่อเจ้าของข้อมูล ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงนับจากทราบเหตุ และแจ้งเจ้าของข้อมูลด้วยถ้าความเสี่ยงสูง
Ransomware คือ มัลแวร์ (โปรแกรมประสงค์ร้าย) ประเภทหนึ่งที่เข้ารหัสไฟล์หรือล็อกระบบของเหยื่อจนเปิดใช้งานไม่ได้ แล้วเรียกค่าไถ่แลกกับกุญแจถอดรหัส ภาษาไทยเรียกว่า "มัลแวร์เรียกค่าไถ่" หรือ "แรนซัมแวร์" ไฟล์ที่ถูกเข้ารหัสมีตั้งแต่เอกสาร ฐานข้อมูลบัญชี ไปจนถึงไฟล์ระบบของเซิร์ฟเวอร์ ทำให้ธุรกิจหยุดชะงักทั้งองค์กรได้ในเวลาไม่กี่ชั่วโมง
ในไทยเคยมีข่าวโรงพยาบาลรัฐถูก Ransomware โจมตีจนระบบงานสะดุด เช่น กรณีโรงพยาบาลสระบุรี แต่เป้าหมายไม่ได้มีแค่องค์กรใหญ่ SME ที่ไม่มีทีมไอทีประจำ ใช้รหัสผ่านซ้ำ หรือไม่เคยทดสอบกู้ข้อมูลสำรอง ก็เป็นเป้าที่โจมตีง่าย บทความนี้อธิบายในมุมของเจ้าของธุรกิจ ว่า Ransomware ทำงานอย่างไร เข้ามาทางไหน ป้องกันอย่างไร และต้องทำอะไรถ้าโดนแล้ว ส่วนภาพรวมของภัยไซเบอร์ประเภทอื่น อ่านได้ที่ Cyber Security คืออะไร
Ransomware ทำงานอย่างไร
การโจมตีส่วนใหญ่ไม่ได้เกิดขึ้นทันทีที่คนร้ายเข้าระบบได้ แต่มักมีหลายช่วงต่อกัน
- เข้าระบบได้ ผ่านช่องทางใดช่องทางหนึ่ง เช่น รหัสผ่านที่หลุด หรือช่องโหว่ของระบบที่เปิดออกอินเทอร์เน็ต
- สำรวจและขยายสิทธิ์ หาเครื่องสำคัญ เซิร์ฟเวอร์ไฟล์ และที่เก็บข้อมูลสำรอง
- ขโมยข้อมูลออกไป (ไม่ทุกกรณี) เพื่อใช้ขู่ซ้ำ
- เข้ารหัสไฟล์ แล้วทิ้งข้อความเรียกค่าไถ่ไว้บนเครื่อง
หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ (CISA) ระบุในคู่มือรับมือ Ransomware ว่าเหตุ Ransomware อาจเป็นหลักฐานว่าเครือข่ายถูกเจาะมาก่อนหน้านี้แล้วโดยยังไม่ได้แก้ไข และคนร้ายหลายกลุ่มพยายามลบหรือเข้ารหัสข้อมูลสำรองที่เข้าถึงได้จากเครือข่ายด้วย นี่คือเหตุผลที่ข้อมูลสำรองซึ่งต่ออยู่กับระบบตลอดเวลาอาจช่วยไม่ได้
ประเภทของ Ransomware ที่ควรรู้
| ประเภท | ลักษณะ | ผลต่อธุรกิจ |
|---|---|---|
| Crypto Ransomware | เข้ารหัสไฟล์ เปิดไม่ได้ | เอกสาร ฐานข้อมูล งานบัญชีใช้ไม่ได้ |
| Locker Ransomware | ล็อกหน้าจอหรือทั้งเครื่อง | พนักงานทำงานต่อไม่ได้ |
| Double Extortion (ขู่สองชั้น) | ขโมยข้อมูลก่อน แล้วค่อยเข้ารหัส ขู่ว่าจะเปิดเผยถ้าไม่จ่าย | แม้กู้ไฟล์ได้เองก็ยังเสี่ยงข้อมูลลูกค้ารั่ว |
| Ransomware-as-a-Service (RaaS) | กลุ่มผู้พัฒนาให้คนอื่นเช่าเครื่องมือไปโจมตี แล้วแบ่งเงิน | การโจมตีแพร่หลายขึ้น เพราะคนร้ายไม่ต้องมีทักษะสูง |
Ransomware เข้าถึงธุรกิจทางไหน
รายงาน The State of Ransomware 2026 ของ Sophos สำรวจผู้บริหารด้านไอทีและความปลอดภัยไซเบอร์ 2,158 คนจาก 17 ประเทศที่องค์กรเคยถูกโจมตีในรอบปี พบต้นเหตุทางเทคนิคดังนี้
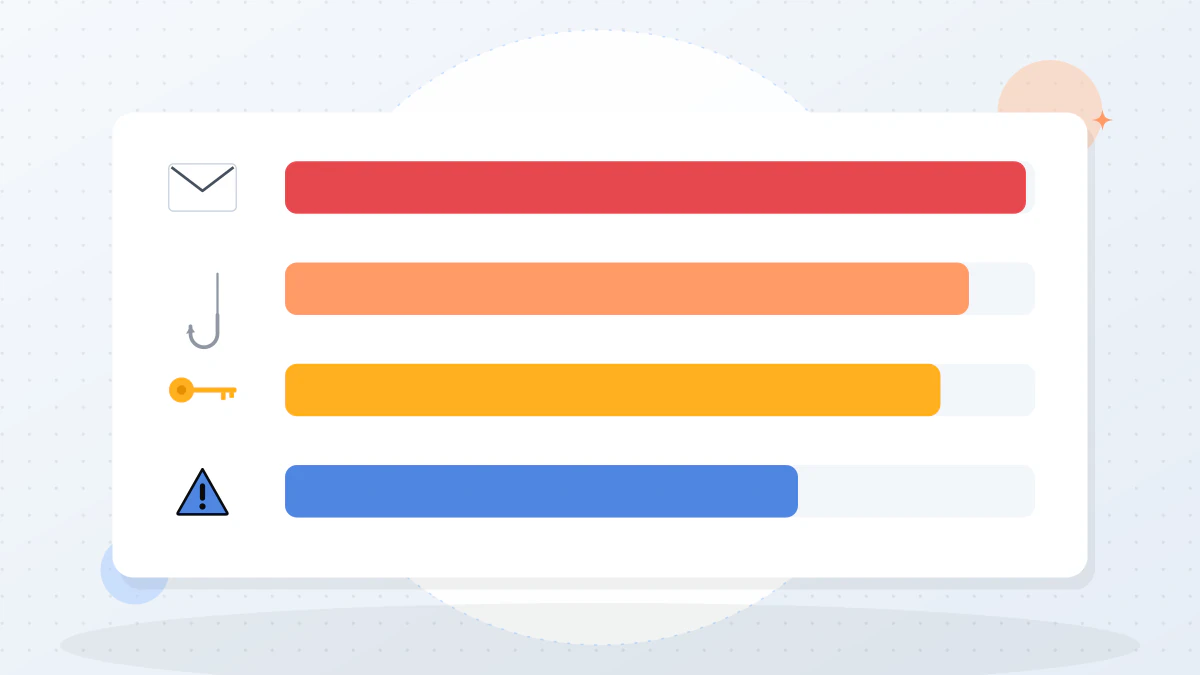
| ต้นเหตุ | สัดส่วน |
|---|---|
| อีเมลอันตราย | 26% |
| ฟิชชิง | 24% |
| บัญชีที่รหัสผ่านหลุด | 23% |
| ช่องโหว่ของระบบที่ยังไม่ได้อุด | 18% (ลดลงจาก 32% ในฉบับปี 2025) |
คู่มือของ CISA ก็จัดกลุ่มช่องทางเข้าในทำนองเดียวกัน ได้แก่ ช่องโหว่หรือการตั้งค่าผิดของระบบที่เปิดออกอินเทอร์เน็ต รหัสผ่านที่ถูกขโมย ฟิชชิง มัลแวร์ตัวอื่นที่ติดมาก่อน การหลอกลวงทางสังคมรูปแบบซับซ้อน และผู้ให้บริการภายนอกที่มีสิทธิ์เข้าระบบของเรา
ในภาษาของ SME ช่องทางที่ควรคิดถึงก่อนคือ
- อีเมลและข้อความหลอกลวง ที่ล่อให้เปิดไฟล์แนบหรือกรอกรหัสผ่าน ดูวิธีสังเกตได้ที่ Phishing คืออะไร
- รหัสผ่านที่ใช้ซ้ำหรือเดาง่าย โดยเฉพาะบัญชีที่ใช้รีโมตเข้าเครื่องจากระยะไกล
- โปรแกรมหรืออุปกรณ์ที่ไม่ได้อัปเดต เช่น ไฟร์วอลล์ เราเตอร์ VPN หรือเซิร์ฟเวอร์ที่เปิดให้เข้าจากนอกบริษัท
- บริษัทภายนอกที่ดูแลระบบให้ ถ้าบัญชีของผู้ให้บริการถูกเจาะ คนร้ายก็เข้าถึงระบบของลูกค้าได้ด้วย
ข้อสังเกตจาก bizzenter
เมื่อรวมตัวเลขของ Sophos ปี 2026 สามข้อแรก อีเมลอันตราย ฟิชชิง และบัญชีรหัสผ่านหลุด คิดเป็นราว 73% ของต้นเหตุ ทั้งสามข้อเริ่มจากคนและบัญชีผู้ใช้ จึงลดได้มากด้วยมาตรการพื้นฐานที่ไม่ต้องลงทุนสูง คือ ฝึกพนักงานและเปิดตัวกรองอีเมล แล้วเปิด MFA ส่วนช่องโหว่แม้ลดลงเหลือ 18% ก็ยังต้องปิดด้วยการอัปเดตระบบ ก่อนจะคิดซื้อเครื่องมือราคาแพง SME ควรปิดจุดเหล่านี้ให้ได้ก่อน
สัญญาณเตือนว่าอาจโดน Ransomware
สัญญาณก่อนเข้ารหัส (ยังพอหยุดได้)
- มีการเข้าสู่ระบบด้วยบัญชีผู้ดูแลหรือ VPN ในเวลาหรือจากที่ที่ผิดปกติ
- โปรแกรมป้องกันไวรัสหรือระบบสำรองข้อมูลถูกปิดโดยไม่มีใครสั่ง
- งานสำรองข้อมูลล้มเหลวติดกัน หรือไฟล์สำรองหายไป
- มีการส่งข้อมูลปริมาณมากออกนอกเครือข่ายผิดปกติ
สัญญาณระหว่างหรือหลังเข้ารหัส
- ไฟล์จำนวนมากเปิดไม่ได้ หรือนามสกุลไฟล์เปลี่ยนเป็นชื่อแปลก ๆ พร้อมกัน
- มีไฟล์ข้อความหรือหน้าจอแจ้งให้ติดต่อและจ่ายเงิน
- เครื่องหลายเครื่องช้าผิดปกติพร้อมกัน เพราะกำลังเข้ารหัสไฟล์
CISA แนะนำให้ตรวจหาสัญญาณกลุ่มแรก เช่น การล็อกอินผู้ดูแลที่น่าสงสัย และเครื่องมือที่ใช้ลบข้อมูลสำรอง เพราะเป็นสิ่งที่มักเกิดก่อนการเข้ารหัส
วิธีป้องกัน Ransomware สำหรับ SME
- สำรองข้อมูลแบบตัดขาดจากเครือข่าย CISA แนะนำให้เก็บข้อมูลสำรองสำคัญแบบออฟไลน์และเข้ารหัส และทดสอบกู้คืนเป็นประจำ ข้อมูลสำรองที่ไม่เคยทดลองกู้ ไม่ควรนับว่ามี
- อัปเดตระบบที่เปิดออกอินเทอร์เน็ตก่อน ไฟร์วอลล์ VPN เว็บไซต์ และเซิร์ฟเวอร์อีเมล เป็นจุดที่ควรอัปเดตเร็วที่สุด
- เปิด MFA เริ่มจากอีเมล VPN และระบบที่ใช้เข้าถึงจากระยะไกล CISA แนะนำ MFA แบบที่ทนต่อฟิชชิง เช่น กุญแจความปลอดภัยหรือ Passkey
- ให้สิทธิ์เท่าที่จำเป็น แยกบัญชีผู้ดูแลระบบออกจากบัญชีใช้งานประจำวัน และจำกัดสิทธิ์ของผู้ให้บริการภายนอก
- ไม่เปิดรีโมตเดสก์ท็อปออกอินเทอร์เน็ตตรง ๆ ถ้าต้องใช้ ให้ผ่าน VPN ที่มี MFA
- ฝึกพนักงาน ให้สังเกตอีเมลและไฟล์แนบที่น่าสงสัย และรู้ว่าต้องแจ้งใครทันที
- ใช้ระบบป้องกันบนเครื่อง (Endpoint Protection หรือ EDR) ที่ตรวจจับพฤติกรรมผิดปกติ เช่น การแก้ไขไฟล์จำนวนมากในเวลาสั้น ๆ
- เปิดประวัติเวอร์ชันของไฟล์บนคลาวด์ บริการเก็บไฟล์หลายเจ้ามีฟีเจอร์ย้อนไฟล์กลับเวอร์ชันก่อนหน้า ช่วยกู้ไฟล์ได้เร็วขึ้น
เช็กลิสต์ความพร้อมของข้อมูลสำรอง
ตอบคำถามเหล่านี้ให้ได้ทุกข้อ ถ้าตอบ "ไม่แน่ใจ" ข้อใด ให้ถือว่าเป็นความเสี่ยง
- [ ] รู้ว่าข้อมูลที่ขาดไม่ได้ของบริษัทอยู่ที่ไหนบ้าง (บัญชี ลูกค้า สต๊อก ไฟล์งาน)
- [ ] มีข้อมูลสำรองอย่างน้อย 1 ชุดที่ไม่ได้ต่อกับเครือข่ายหรือแก้ไขย้อนหลังไม่ได้
- [ ] บัญชีที่ใช้จัดการข้อมูลสำรองแยกจากบัญชีทั่วไปและเปิด MFA
- [ ] เคยทดลองกู้คืนจริงในรอบ 3–6 เดือนที่ผ่านมา
- [ ] รู้ว่าถ้าต้องกู้ทั้งระบบ จะใช้เวลากี่ชั่วโมงหรือกี่วัน
- [ ] มีรายชื่อและเบอร์โทรของคนที่ต้องติดต่อ เก็บไว้นอกระบบคอมพิวเตอร์ของบริษัท
ถ้าโดน Ransomware ต้องทำอย่างไร
ตารางนี้ bizzenter สรุปจากคู่มือรับมือของ CISA และหน้าที่ตามกฎหมายไทย เรียงตามลำดับเวลา
| ช่วงเวลา | สิ่งที่ควรทำ | สิ่งที่ไม่ควรทำ |
|---|---|---|
| ทันทีที่พบ | ถอดสายแลนหรือตัด Wi-Fi ของเครื่องที่ติด ถ้าติดหลายเครื่อง พิจารณาตัดเครือข่ายทั้งวง | รีบปิดเครื่องทันที เพราะ CISA ระบุว่าอาจทำให้หลักฐานในหน่วยความจำหาย ให้ปิดเครื่องเฉพาะเมื่อตัดเครือข่ายไม่ได้ |
| ชั่วโมงแรก | แจ้งผู้บริหารและผู้ดูแลไอที ใช้ช่องทางติดต่อนอกระบบ เช่น โทรศัพท์ เพราะคนร้ายอาจยังเฝ้าดูอีเมลอยู่ | ติดต่อคนร้ายหรือโอนเงินเองโดยไม่ปรึกษาใคร |
| วันแรก | ถ่ายรูปข้อความเรียกค่าไถ่ จดเวลาที่พบ ระบุว่าเครื่องและข้อมูลใดได้รับผลกระทบ ติดต่อผู้เชี่ยวชาญด้านรับมือเหตุ | ลบไฟล์หรือติดตั้งระบบใหม่ทับก่อนเก็บหลักฐาน |
| ภายใน 72 ชั่วโมง | ประเมินว่ามีข้อมูลส่วนบุคคลได้รับผลกระทบหรือไม่ ถ้ามีความเสี่ยงต่อเจ้าของข้อมูล ต้องแจ้ง สคส. | รอให้กู้ระบบเสร็จก่อนค่อยคิดเรื่องแจ้งเหตุ |
| ช่วงกู้คืน | เปลี่ยนรหัสผ่านทุกบัญชีสำคัญ ล้างเครื่องและติดตั้งใหม่จากต้นฉบับที่สะอาด แล้วกู้จากข้อมูลสำรองที่ตรวจแล้วว่าไม่ติดมัลแวร์ | กู้ข้อมูลกลับทันทีโดยยังไม่ได้ปิดช่องทางที่คนร้ายใช้เข้ามา |
ควรจ่ายค่าไถ่ไหม
เว็บไซต์โครงการ No More Ransom ซึ่งรวมเครื่องมือถอดรหัสฟรี แนะนำโดยทั่วไปว่าไม่ควรจ่าย เพราะการจ่ายเป็นการยืนยันว่าวิธีนี้ได้ผล และไม่มีอะไรรับประกันว่าจะได้กุญแจถอดรหัสจริง ก่อนตัดสินใจอะไร ควรตรวจในเว็บไซต์นี้ว่ามีเครื่องมือถอดรหัสสำหรับ Ransomware ตระกูลที่โดนหรือไม่ แม้จะไม่ครอบคลุมทุกชนิด
ตัวเลขของ Sophos ปี 2026 ชี้ว่าความเสียหายสูงทั้งสองทาง 48% ของการเรียกค่าไถ่เป็นยอดตั้งแต่ 1 ล้านดอลลาร์ขึ้นไป และแม้ไม่นับค่าไถ่ ค่ากู้ระบบเฉลี่ยก็อยู่ที่ราว 1.7 ล้านดอลลาร์ ข้อดีคือ 55% กู้ระบบได้ภายในหนึ่งสัปดาห์
หน้าที่ตามกฎหมายและช่องทางแจ้งเหตุในไทย
เมื่อข้อมูลส่วนบุคคลได้รับผลกระทบ
ตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล มาตรา 37(4) ผู้ควบคุมข้อมูลต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่ทำได้ เว้นแต่เหตุนั้นไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล และถ้ามีความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย
คู่มือแจ้งเหตุละเมิดข้อมูลส่วนบุคคลของมหาวิทยาลัยขอนแก่นยกตัวอย่างไว้ตรงกับเรื่องนี้ คือกรณีถูก Ransomware เข้ารหัสข้อมูลส่วนบุคคลโดยไม่มีข้อมูลสำรอง ถือเป็นเหตุที่ต้องแจ้งทั้ง สคส. และเจ้าของข้อมูล กล่าวคือ แม้คนร้ายไม่ได้ขโมยข้อมูลออกไป การที่ข้อมูลใช้งานไม่ได้ก็นับเป็นการละเมิดได้ รายละเอียดหน้าที่อื่นตามกฎหมายนี้อ่านได้ที่ PDPA คืออะไร
ช่องทางแจ้งและขอความช่วยเหลือ
| หน่วยงาน | ใช้เมื่อ | ช่องทาง |
|---|---|---|
| ThaiCERT (ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ) | แจ้งเหตุภัยคุกคามไซเบอร์ ขอคำแนะนำในการรับมือ | อีเมล thaicert@ncsa.or.th โทร 02-114-3531 |
| ตำรวจ ศูนย์ปราบปรามอาชญากรรมทางเทคโนโลยีสารสนเทศ | แจ้งความเพื่อดำเนินคดีและใช้เป็นหลักฐาน เช่น เคลมประกัน | thaipoliceonline.go.th |
| สคส. | แจ้งเหตุละเมิดข้อมูลส่วนบุคคล | pdpc.or.th |
ถ้าธุรกิจอยู่ในกลุ่มโครงสร้างพื้นฐานสำคัญทางสารสนเทศ เช่น การเงิน พลังงาน หรือสาธารณสุข ยังมีหน้าที่รายงานเหตุตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ เพิ่มเติม ซึ่งอธิบายไว้ในบทความ Cyber Security
สรุป
Ransomware คือมัลแวร์ที่ล็อกไฟล์หรือระบบแล้วเรียกค่าไถ่ และหลายกลุ่มขโมยข้อมูลไปขู่ซ้ำ ทางเข้าหลักคืออีเมลอันตรายและฟิชชิง รหัสผ่านที่หลุด และช่องโหว่ที่ไม่ได้อุด SME ป้องกันได้มากด้วยการฝึกพนักงานและกรองอีเมล เปิด MFA อัปเดตระบบ และมีข้อมูลสำรองที่ตัดขาดจากเครือข่ายซึ่งทดลองกู้แล้วจริง ถ้าโดนโจมตี ให้ตัดเครือข่ายก่อน เก็บหลักฐาน ติดต่อผู้เชี่ยวชาญ ประเมินว่าต้องแจ้ง สคส. ภายใน 72 ชั่วโมงหรือไม่ และแจ้ง ThaiCERT หรือตำรวจ ถ้าต้องการผู้ช่วยวางระบบหรือรับมือเหตุ ดูรายชื่อได้ที่ บริษัทรับวางระบบ Cyber Security
คำถามที่พบบ่อย (FAQ)
Ransomware กับไวรัสคอมพิวเตอร์ต่างกันอย่างไร
ไวรัสเป็นมัลแวร์ประเภทหนึ่งที่แพร่ตัวเองไปยังไฟล์หรือเครื่องอื่น ส่วน Ransomware ระบุตามเป้าหมาย คือการล็อกข้อมูลเพื่อเรียกเงิน Ransomware บางตัวแพร่ตัวเองได้แบบไวรัส บางตัวคนร้ายลงมือติดตั้งเองหลังเจาะระบบได้
ใช้ Mac หรือเก็บไฟล์บนคลาวด์แล้วปลอดภัยจาก Ransomware ไหม
ไม่ปลอดภัยโดยอัตโนมัติ ไฟล์บนคลาวด์ที่ซิงก์กับเครื่องที่ติด Ransomware อาจถูกเข้ารหัสตามไปด้วย ข้อดีของคลาวด์คือหลายบริการมีประวัติเวอร์ชันให้ย้อนไฟล์ได้ จึงควรเปิดใช้และตรวจว่าเก็บย้อนหลังได้นานพอ
ถ้ากู้ไฟล์จากข้อมูลสำรองได้แล้ว ยังต้องแจ้งเหตุไหม
ควรประเมินทุกครั้ง ถ้าคนร้ายขโมยข้อมูลส่วนบุคคลออกไปก่อนเข้ารหัส ความเสี่ยงต่อเจ้าของข้อมูลยังอยู่แม้กู้ไฟล์ได้ และถ้าประเมินแล้วว่าไม่ต้องแจ้ง ควรบันทึกเหตุผลไว้เป็นหลักฐาน
ประกันภัยไซเบอร์ช่วยได้ไหม
ประกันภัยไซเบอร์บางกรมธรรม์ครอบคลุมค่าผู้เชี่ยวชาญรับมือเหตุ ค่ากู้ระบบ และความเสียหายจากธุรกิจหยุดชะงัก แต่เงื่อนไขต่างกันมาก และมักกำหนดให้ธุรกิจมีมาตรการพื้นฐาน เช่น MFA และข้อมูลสำรอง ควรอ่านเงื่อนไขก่อนทำประกัน
SME เล็ก ๆ จะตกเป็นเป้าหมายจริงหรือ
การโจมตีจำนวนมากไม่ได้เลือกเหยื่อจากขนาด แต่มองหาระบบที่มีช่องโหว่หรือรหัสผ่านอ่อนแบบอัตโนมัติ ธุรกิจเล็กที่ไม่มีทีมไอทีจึงมีโอกาสถูกโจมตีไม่น้อยกว่าองค์กรใหญ่ และมักฟื้นตัวช้ากว่า
แหล่งอ้างอิง
- #StopRansomware Guide – CISA
- The State of Ransomware 2026 – Sophos
- No More Ransom Project
- คู่มือแนวทางการประเมินความเสี่ยงและแจ้งเหตุละเมิดข้อมูลส่วนบุคคล – มหาวิทยาลัยขอนแก่น
- ThaiCERT – ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ
- ศูนย์ปราบปรามอาชญากรรมทางเทคโนโลยีสารสนเทศ สำนักงานตำรวจแห่งชาติ
- รู้จัก Ransomware มัลแวร์ที่เจาะระบบโรงพยาบาลสระบุรี – ฐานเศรษฐกิจ
- The State of Ransomware 2026 (PDF) – Sophos


